Information Security
Learn Together
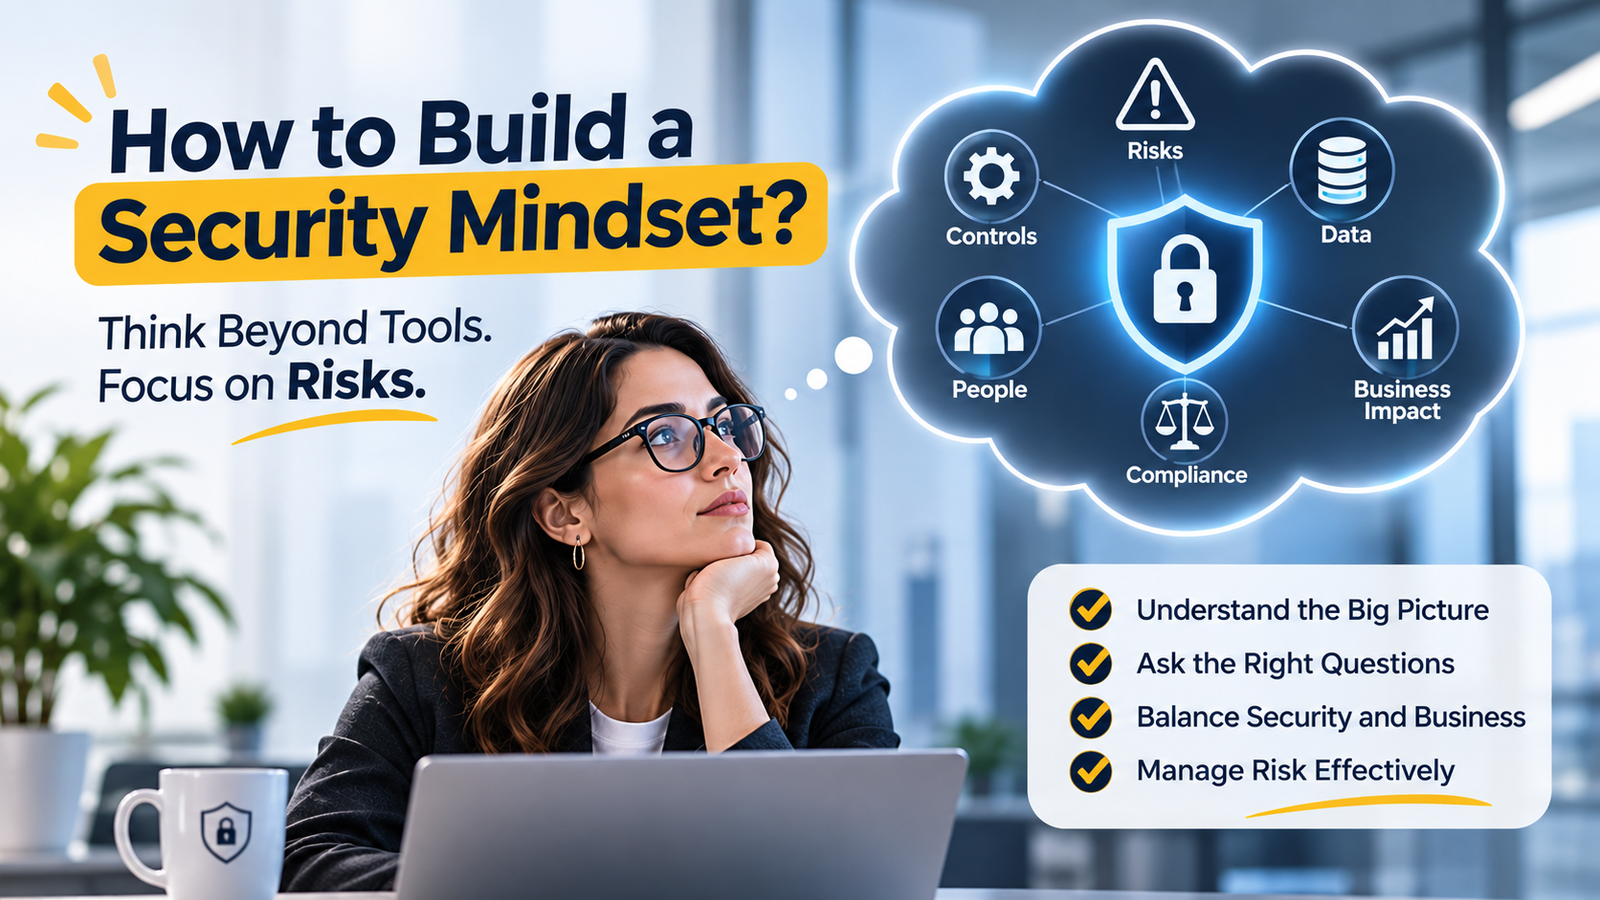
Bilgi Güvenliği Bakış Açısı Nasıl Kazanılır?
Bilgi Güvenliği Bakış Açısı Nasıl Kazanılır? Bilgi güvenliği alanında çalışan birçok kişi kariyerinin ilk yıllarında aynı soruyu sorar: “İyi bir bilgi güvenliği uzmanı nasıl olunur?” Cevap çoğunlukla aynı olur; daha […]
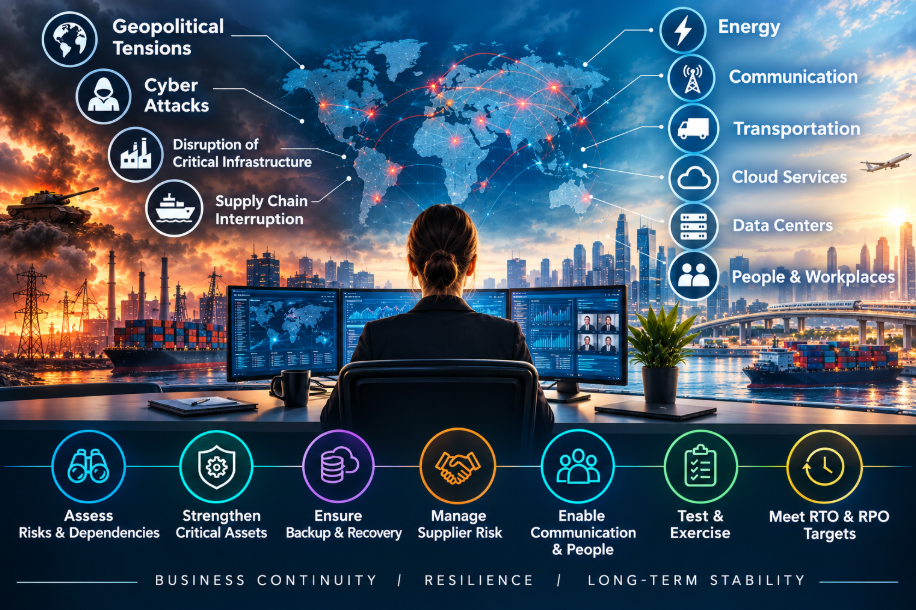
Jeopolitik Risklere Karşı Kurumsal Dayanıklılık: Bilgi Güvenliği ve İş Sürekliliği
Jeopolitik Risklere Karşı Kurumsal Dayanıklılık: Bilgi Güvenliği ve İş Sürekliliği Bilgi güvenliği risklerini değerlendirirken çoğu zaman ransomware, phishing, veri sızıntısı, DDoS ve yetkisiz erişim gibi siber tehditlere odaklanıyoruz. Peki kurumun […]
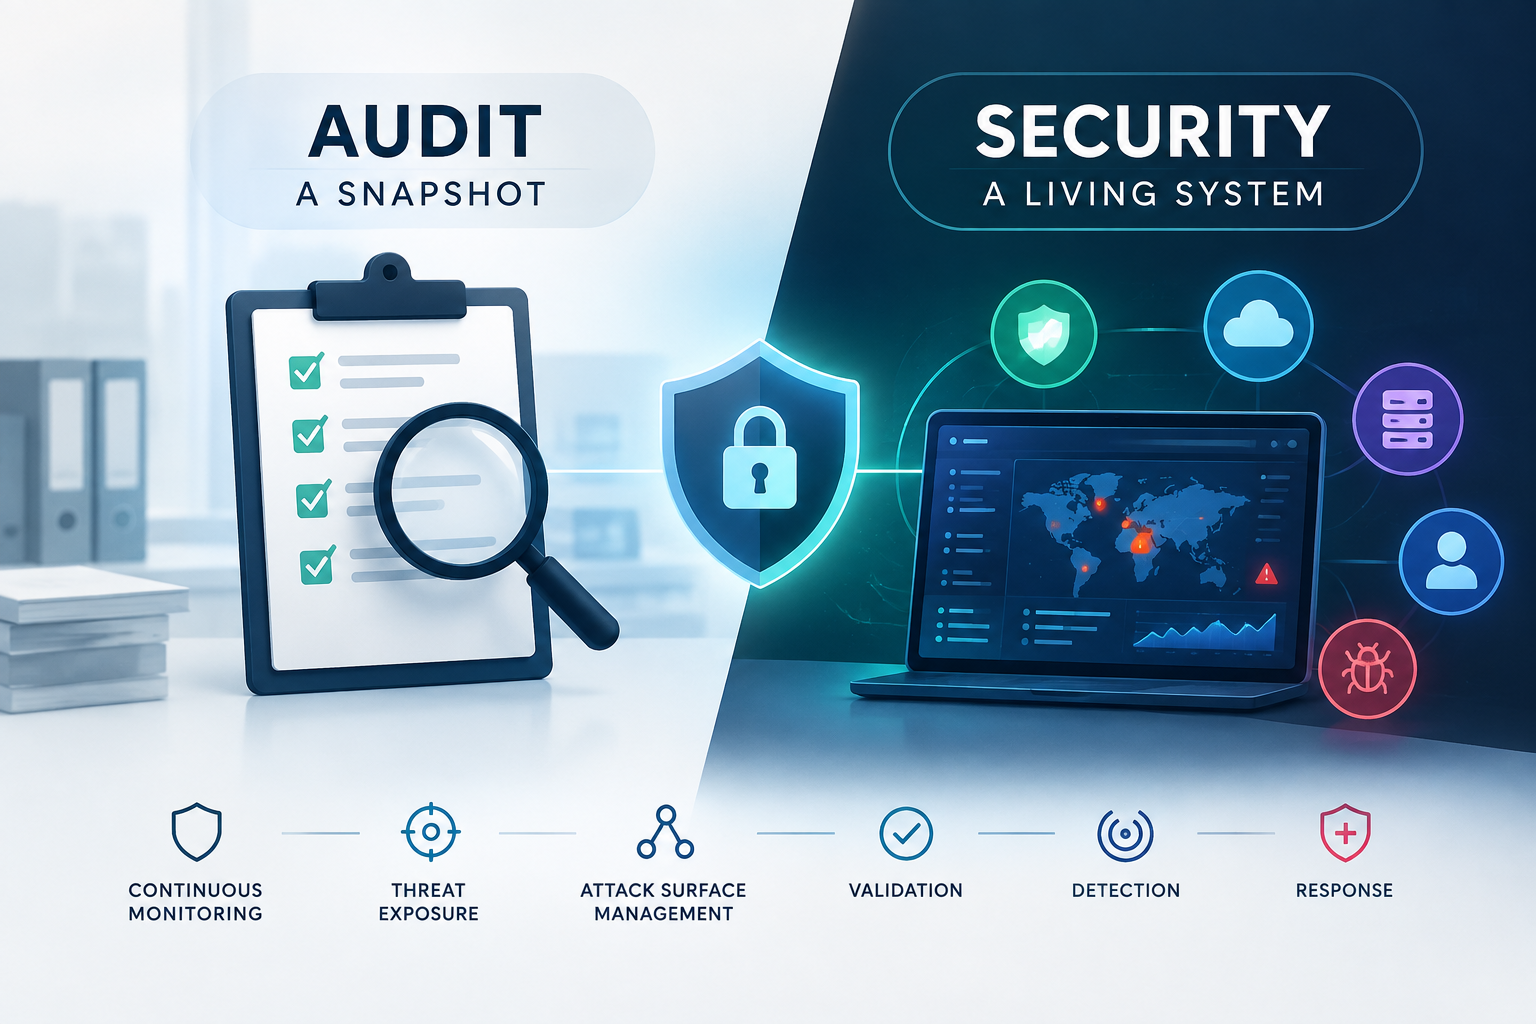
Denetimden Geçmek Gerçekten Güvende Olmak mı?
Denetimden Geçmek Gerçekten Güvende Olmak mı? Bankalar için denetim dönemleri geldiğinde, bankacılık sektöründe çalışanlar veya denetim ekiplerinde görev alanlar bilir; özellikle yıl sonu ayları oldukça yoğun geçer. Bir tarafta günlük […]
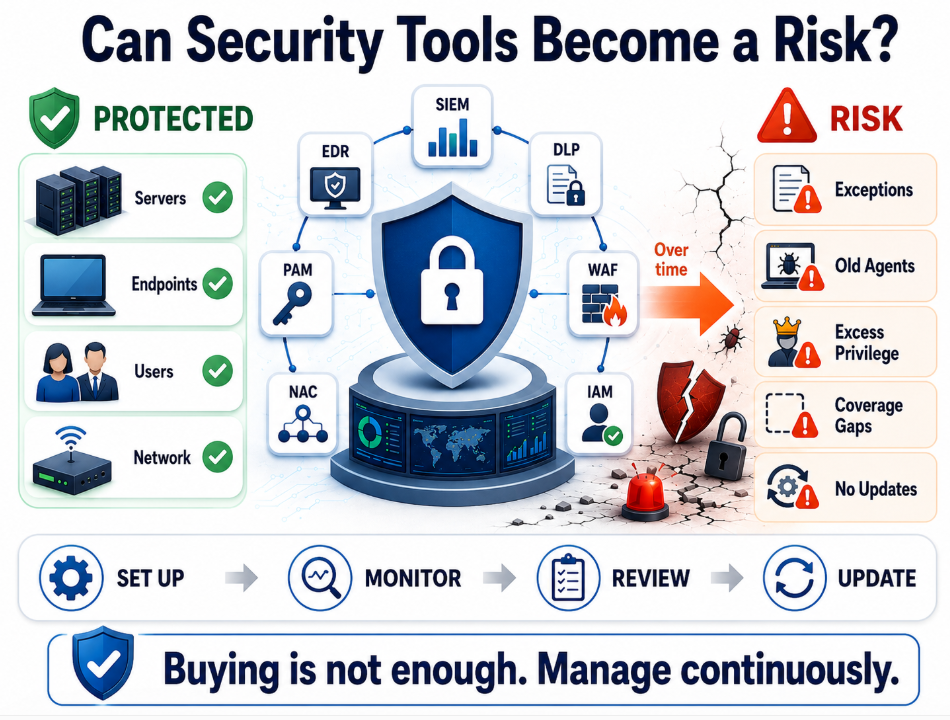
Güvenlik İçin Aldığımız Ürünler Zaman Geçtikçe Yeni Güvenlik Riskleri Oluşturuyor Olabilir mi?
Güvenlik İçin Aldığımız Ürünler Zaman Geçtikçe Yeni Güvenlik Riskleri Oluşturuyor Olabilir mi? Kurumlar siber tehditlere karşı korunmak için her yıl yeni güvenlik ürünleri yatırımları yapıyor. EDR, DLP, SIEM, PAM, NAC, […]
Bilgi Güvenliği Bakış Açısı Nasıl Kazanılır?
Bilgi Güvenliği Bakış Açısı Nasıl Kazanılır? Bilgi güvenliği alanında çalışan birçok kişi kariyerinin ilk yıllarında aynı soruyu sorar: “İyi bir bilgi güvenliği uzmanı nasıl olunur?” Cevap çoğunlukla aynı olur; daha […]
Jeopolitik Risklere Karşı Kurumsal Dayanıklılık: Bilgi Güvenliği ve İş Sürekliliği
Jeopolitik Risklere Karşı Kurumsal Dayanıklılık: Bilgi Güvenliği ve İş Sürekliliği Bilgi güvenliği risklerini değerlendirirken çoğu zaman ransomware, phishing, veri sızıntısı, DDoS ve yetkisiz erişim gibi siber tehditlere odaklanıyoruz. Peki kurumun […]
Denetimden Geçmek Gerçekten Güvende Olmak mı?
Denetimden Geçmek Gerçekten Güvende Olmak mı? Bankalar için denetim dönemleri geldiğinde, bankacılık sektöründe çalışanlar veya denetim ekiplerinde görev alanlar bilir; özellikle yıl sonu ayları oldukça yoğun geçer. Bir tarafta günlük […]
Güvenlik İçin Aldığımız Ürünler Zaman Geçtikçe Yeni Güvenlik Riskleri Oluşturuyor Olabilir mi?
Güvenlik İçin Aldığımız Ürünler Zaman Geçtikçe Yeni Güvenlik Riskleri Oluşturuyor Olabilir mi? Kurumlar siber tehditlere karşı korunmak için her yıl yeni güvenlik ürünleri yatırımları yapıyor. EDR, DLP, SIEM, PAM, NAC, […]
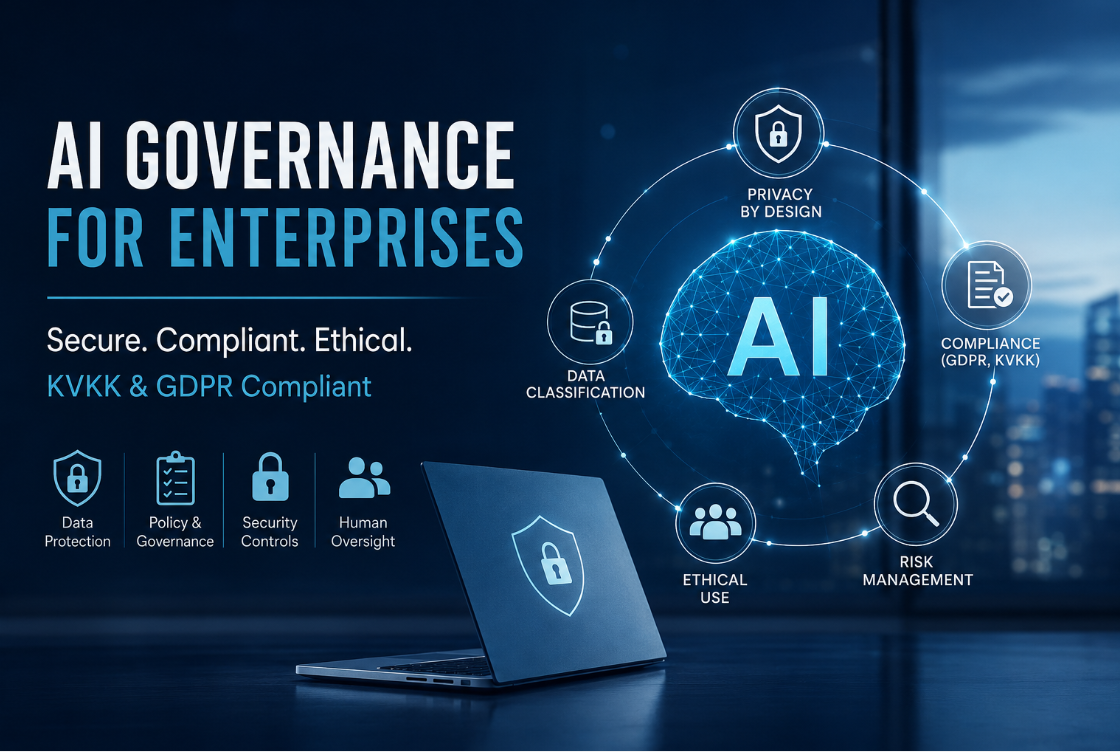
KURUMLARDA YAPAY ZEKA KULLANIMI – KVKK VE GDPR UYUMU
KURUMLARDA YAPAY ZEKA KULLANIMI KVKK ve GDPR Uyumunu Sağlamak İçin Teknik ve Yönetsel Kontroller Üretken yapay zekâ araçlarının kurumlarda yaygınlaşması beraberinde Yapay zekâ kullanımının kontrollü ilerlemesi, yönetilebilir olması, regülasyonlara uyumlu olması gibi yönetsel ve teknik isterler […]

Türkiyede Bulut Kullanım Standartları
Bulut Güvenliği ve Regülasyonlar Bulut bilişim, kurumların BT altyapılarını daha hızlı devreye almasını, operasyonel maliyetlerini azaltmasını ve ihtiyaç duydukları kaynakları esnek bir şekilde kullanmasını sağlayan önemli teknolojilerden biri haline […]
About Pınar
I am an information security professional dedicated to continuous learning in a rapidly evolving landscape. My expertise spans network security, architecture, and risk management, viewing security as a blend of technology, processes, and awareness. Committed to staying current through certifications, I actively share my insights to make complex security topics accessible to everyone.